ARTEX: agentes de IA atacaron 2.250 cuentas Microsoft 365 — qué cambia (2026)
Hackers vinculados a China usaron ARTEX, un framework de agentes de IA (Storm-0940), para atacar 2.250+ tenants de Microsoft 365 vía ConnectWise. Qué hacer.

Investigador de seguridad y fundador de No Vuln
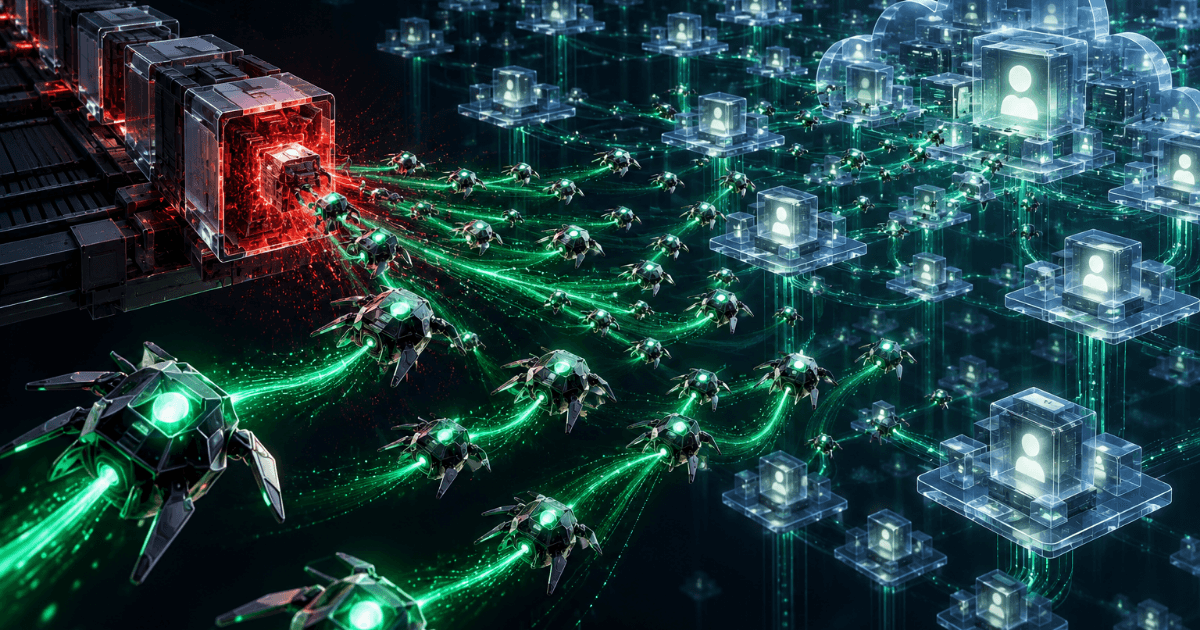
El 21 de octubre de 2026, Microsoft publicó una alerta sobre una campaña que se volvió viral: hackers vinculados a China habrían usado inteligencia artificial para atacar a escala. Es cierto — pero el detalle importante se pierde en el ruido. El grupo Storm-0940 usó un framework de agentes de IA llamado ARTEX para intentar entrar en más de 2.250 entornos de Microsoft 365. La IA, sin embargo, no descubrió una falla mágica: hizo trabajo común de atacante, muy rápido y a gran escala. Y la puerta de entrada fue algo que toda empresa tiene — una integración de terceros. Este post explica qué pasó, por qué el MFA no lo frenó, qué cambió de verdad y qué hacer.
Qué pasó
Microsoft Threat Intelligence atribuyó la campaña a Storm-0940, un actor que clasifica como alineado con el Estado chino, activo desde 2021 y con historial de password spraying y abuso de aplicaciones expuestas. Desde comienzos de septiembre de 2026, el grupo pasó a usar ARTEX para automatizar ataques contra cientos de organizaciones — de aeroespacial y defensa a energía, finanzas, gobierno y semiconductores.
El caso que ganó los titulares involucró a ConnectWise, un proveedor de herramientas de gestión de TI usado por miles de empresas y proveedores de servicios (MSP). Microsoft evalúa que Storm-0940 comprometió aplicaciones en la nube de ConnectWise y, desde ahí, usó ARTEX para intentar autenticarse en más de 2.250 tenants de Microsoft 365, a un ritmo de más de 2.900 intentos por minuto. En algunos casos, hubo más de 200 inicios de sesión en menos de 4 minutos usando apenas 4 credenciales de aplicación. ConnectWise suspendió servicios como Cloud Backup, SaaS Security y Cloud Management, y publicó avisos desde el 16 de octubre.
Qué es ARTEX
ARTEX es un framework open-source de pruebas de intrusión conducido por múltiples agentes de IA. Técnicamente, es un sistema multiagente escrito en Go con interfaz en Next.js, que funciona con cualquier modelo de IA. Sus agentes corren un pentest de forma casi autónoma — del reconocimiento a la exfiltración de datos — y registran lo que encuentran (activos, vulnerabilidades) en un grafo. La interfaz viene en inglés, con opción de coreano, mandarín, español y japonés.
Es importante entender lo que esto no es: ARTEX no es un malware que explota una falla desconocida. Es un orquestador — toma las tareas que haría un atacante humano (escanear, probar contraseñas, abusar de permisos de aplicaciones) y las corre en bucle, solo, a velocidad de máquina. La novedad no es la técnica; es la escala y el costo. Lo que antes exigía un equipo y semanas, un agente lo hace contra miles de objetivos en minutos.
Cómo funcionó el ataque
La cadena tiene dos caminos que conviene separar, porque uno falló y el otro fue el que dio resultado:
El camino que falló: password spray
Entre el 10 y el 14 de octubre, hubo una ola de password spraying (probar pocas contraseñas comunes contra muchas cuentas) desde una sola IP, contra 327 cuentas en 8 organizaciones — más de 151.000 intentos de login fallidos, con pico de 2.900 por minuto. Casi todo terminó en bloqueo de cuenta, y Microsoft dice que ninguna autenticación tuvo éxito en ese ataque. Es decir: la parte ruidosa y de “fuerza bruta” no funcionó.
El camino que funcionó: credencial de aplicación robada
El daño vino por otro lado. Con credenciales de aplicación robadas de ConnectWise, los agentes se autenticaron en los tenants de los clientes a través de aplicaciones que ya tenían acceso autorizado — sin ningún login interactivo de usuario. Una vez dentro, en algunos entornos los agentes avanzaron hacia Microsoft Graph y operaciones de directorio: reconocimiento, cambio de credenciales de la aplicación para mantener persistencia, y cambios en identidades, grupos y roles privilegiados. Microsoft reporta incluso una aplicación de gestión de ConnectWise autoasignándose el rol de Administrador Global, y lecturas masivas de secretos en bóvedas de claves (Key Vault). En algunos casos, el acceso privilegiado llegó en menos de 3 horas desde el primer contacto.
Un detalle cruel: como la persistencia se hizo cambiando las credenciales de la propia aplicación, el atacante puede mantener el acceso incluso después de que la app comprometida sea “arreglada”.
Por qué el MFA no salvó el día
Esta es la parte que más importa para quien decide. El MFA (segundo factor) y las políticas de acceso condicional protegen el login de las personas. Pero este ataque no pasó por el login de ninguna persona: fue máquina a máquina, usando la identidad de una aplicación (una credencial de aplicación / service principal) que ya estaba autorizada en el entorno. El MFA del usuario simplemente no está en ese camino.
Es el punto ciego de casi toda empresa moderna: protegiste los logins de las personas, pero tienes decenas de aplicaciones conectadas — herramientas de productividad, integraciones, SaaS de terceros — cada una con una identidad de máquina y un conjunto de permisos que nadie revisa. Esas identidades de aplicación se volvieron la nueva puerta trasera, y el MFA no cubre esa puerta.
Qué cambió de verdad — y qué no
Lo que cambió: la velocidad y el costo del ataque se desplomaron. Un agente de IA hace el trabajo tedioso y repetitivo (enumerar, probar, correlacionar, pivotar) sin cansarse, en paralelo, contra miles de objetivos. Eso cambia la economía del delito: conviene atacar en masa, no solo a los grandes. También acorta la ventana de defensa — si el acceso privilegiado llega en 3 horas, tu detección y respuesta deben ser en minutos, no en días.
Lo que no cambió: las puertas de entrada son las de siempre. Credencial robada, app de terceros comprometida, permiso de OAuth excesivo, falla conocida sin parchear. La IA no trajo una vulnerabilidad nueva — solo explotó más rápido las que ya existen. Por eso hacer lo básico bien sigue siendo la mejor defensa, y los fundamentos (gestión de acceso, mínimo privilegio, parches al día) valen más, no menos.
¿Esto me aplica, aunque no sea el objetivo de China?
Sí — por una razón simple: toda empresa que usa SaaS tiene aplicaciones conectadas e identidades de máquina. No hace falta ser el objetivo final para ser el camino. Fue exactamente así acá: China no atacó “a Microsoft” directamente — atacó a un proveedor (ConnectWise) y, por él, llegó a miles de clientes. Es el ataque de cadena de suministro clásico, ahora con un agente de IA acelerando cada paso. Si tu empresa integra herramientas vía OAuth (y casi todas lo hacen), tienes la misma superficie.
Qué hacer ahora
- Inventaría tus aplicaciones conectadas. En Microsoft 365 / Entra, lista los service principals y aplicaciones empresariales, quién consintió, qué permisos tiene cada una y cuándo se usó por última vez. Probablemente te sorprendas.
- Aplica el mínimo privilegio. Corta permisos amplios (acceso total a correo, archivos, directorio) que la app no necesita de verdad. Revisa consentimientos viejos.
- Trata la integración de un proveedor como una cuenta privilegiada. Monitorea la actividad “solo de aplicación” (sin usuario), rota credenciales de aplicación periódicamente y ten un proceso probado para revocar el acceso de un proveedor rápido.
- Monitorea lo que hace la identidad, no quién está detrás. Una alerta debe dispararse por comportamiento anómalo (login de app seguido de un cambio de permiso, creación de una credencial, autoasignación de rol), sea una persona o un agente de IA.
- Si usas ConnectWise: sigue el aviso oficial, mantén las conexiones afectadas desactivadas hasta la guía de restauración, y busca en tus logs los IDs de las aplicaciones afectadas (no el nombre de visualización), revisando la actividad desde el 15 de octubre.
- Acorta tu respuesta. Con el acceso privilegiado llegando en horas, automatiza la contención en umbrales definidos (y revisa después), en vez de depender de que alguien esté mirando el panel en el momento justo.
El lado defensivo de la misma tecnología
La lectura cínica sería “la IA ahora hackea sola”. La lectura útil es otra: la misma tecnología que acelera al atacante acelera la defensa — siempre que la conduzca alguien que entiende lo que busca. En el pentest, la IA es herramienta de productividad del investigador (escanear, correlacionar, generar hipótesis); quien decide qué es riesgo real, encadena las fallas y prueba el impacto sigue siendo la persona. Lo que este ataque deja claro es que probar tu superficie como lo haría un adversario real — incluidas las integraciones, los consentimientos de OAuth y las identidades de máquina — dejó de ser un lujo.
Si quieres entender dónde está expuesta tu empresa a este tipo de ataque, habla con un investigador. Y, de forma más amplia, un pentest periódico encuentra las puertas abiertas — incluidas las de aplicación — antes de que un agente de IA las encuentre por ti.
Fuentes: Microsoft Threat Intelligence (aviso oficial), SecurityWeek, The Record y CSO Online. La atribución es de Microsoft (“actor alineado con el Estado chino”) y China niega su participación. Las cifras son de Microsoft y pueden revisarse a medida que avanza la investigación.
Siguiente paso
¿Quieres aplicar esto a tu sistema?
No Vuln hace pentests en profundidad con la misma metodología descrita en este artículo. Solicita una propuesta: NDA bilateral en 24h y alcance definido en una llamada técnica.