Herramientas y módulos propios
500+
Tecnología propia con selección por contexto y ejecución controlada — no ejecuciones aisladas de un escáner. Cubre web, API, mobile, cloud, Kubernetes, Active Directory y código fuente.

Pentest y auditoría de seguridad ofensiva
Auditoría de seguridad ofensiva para web, APIs y sistemas críticos, con la metodología de los investigadores que destacan en programas internacionales de bug bounty.
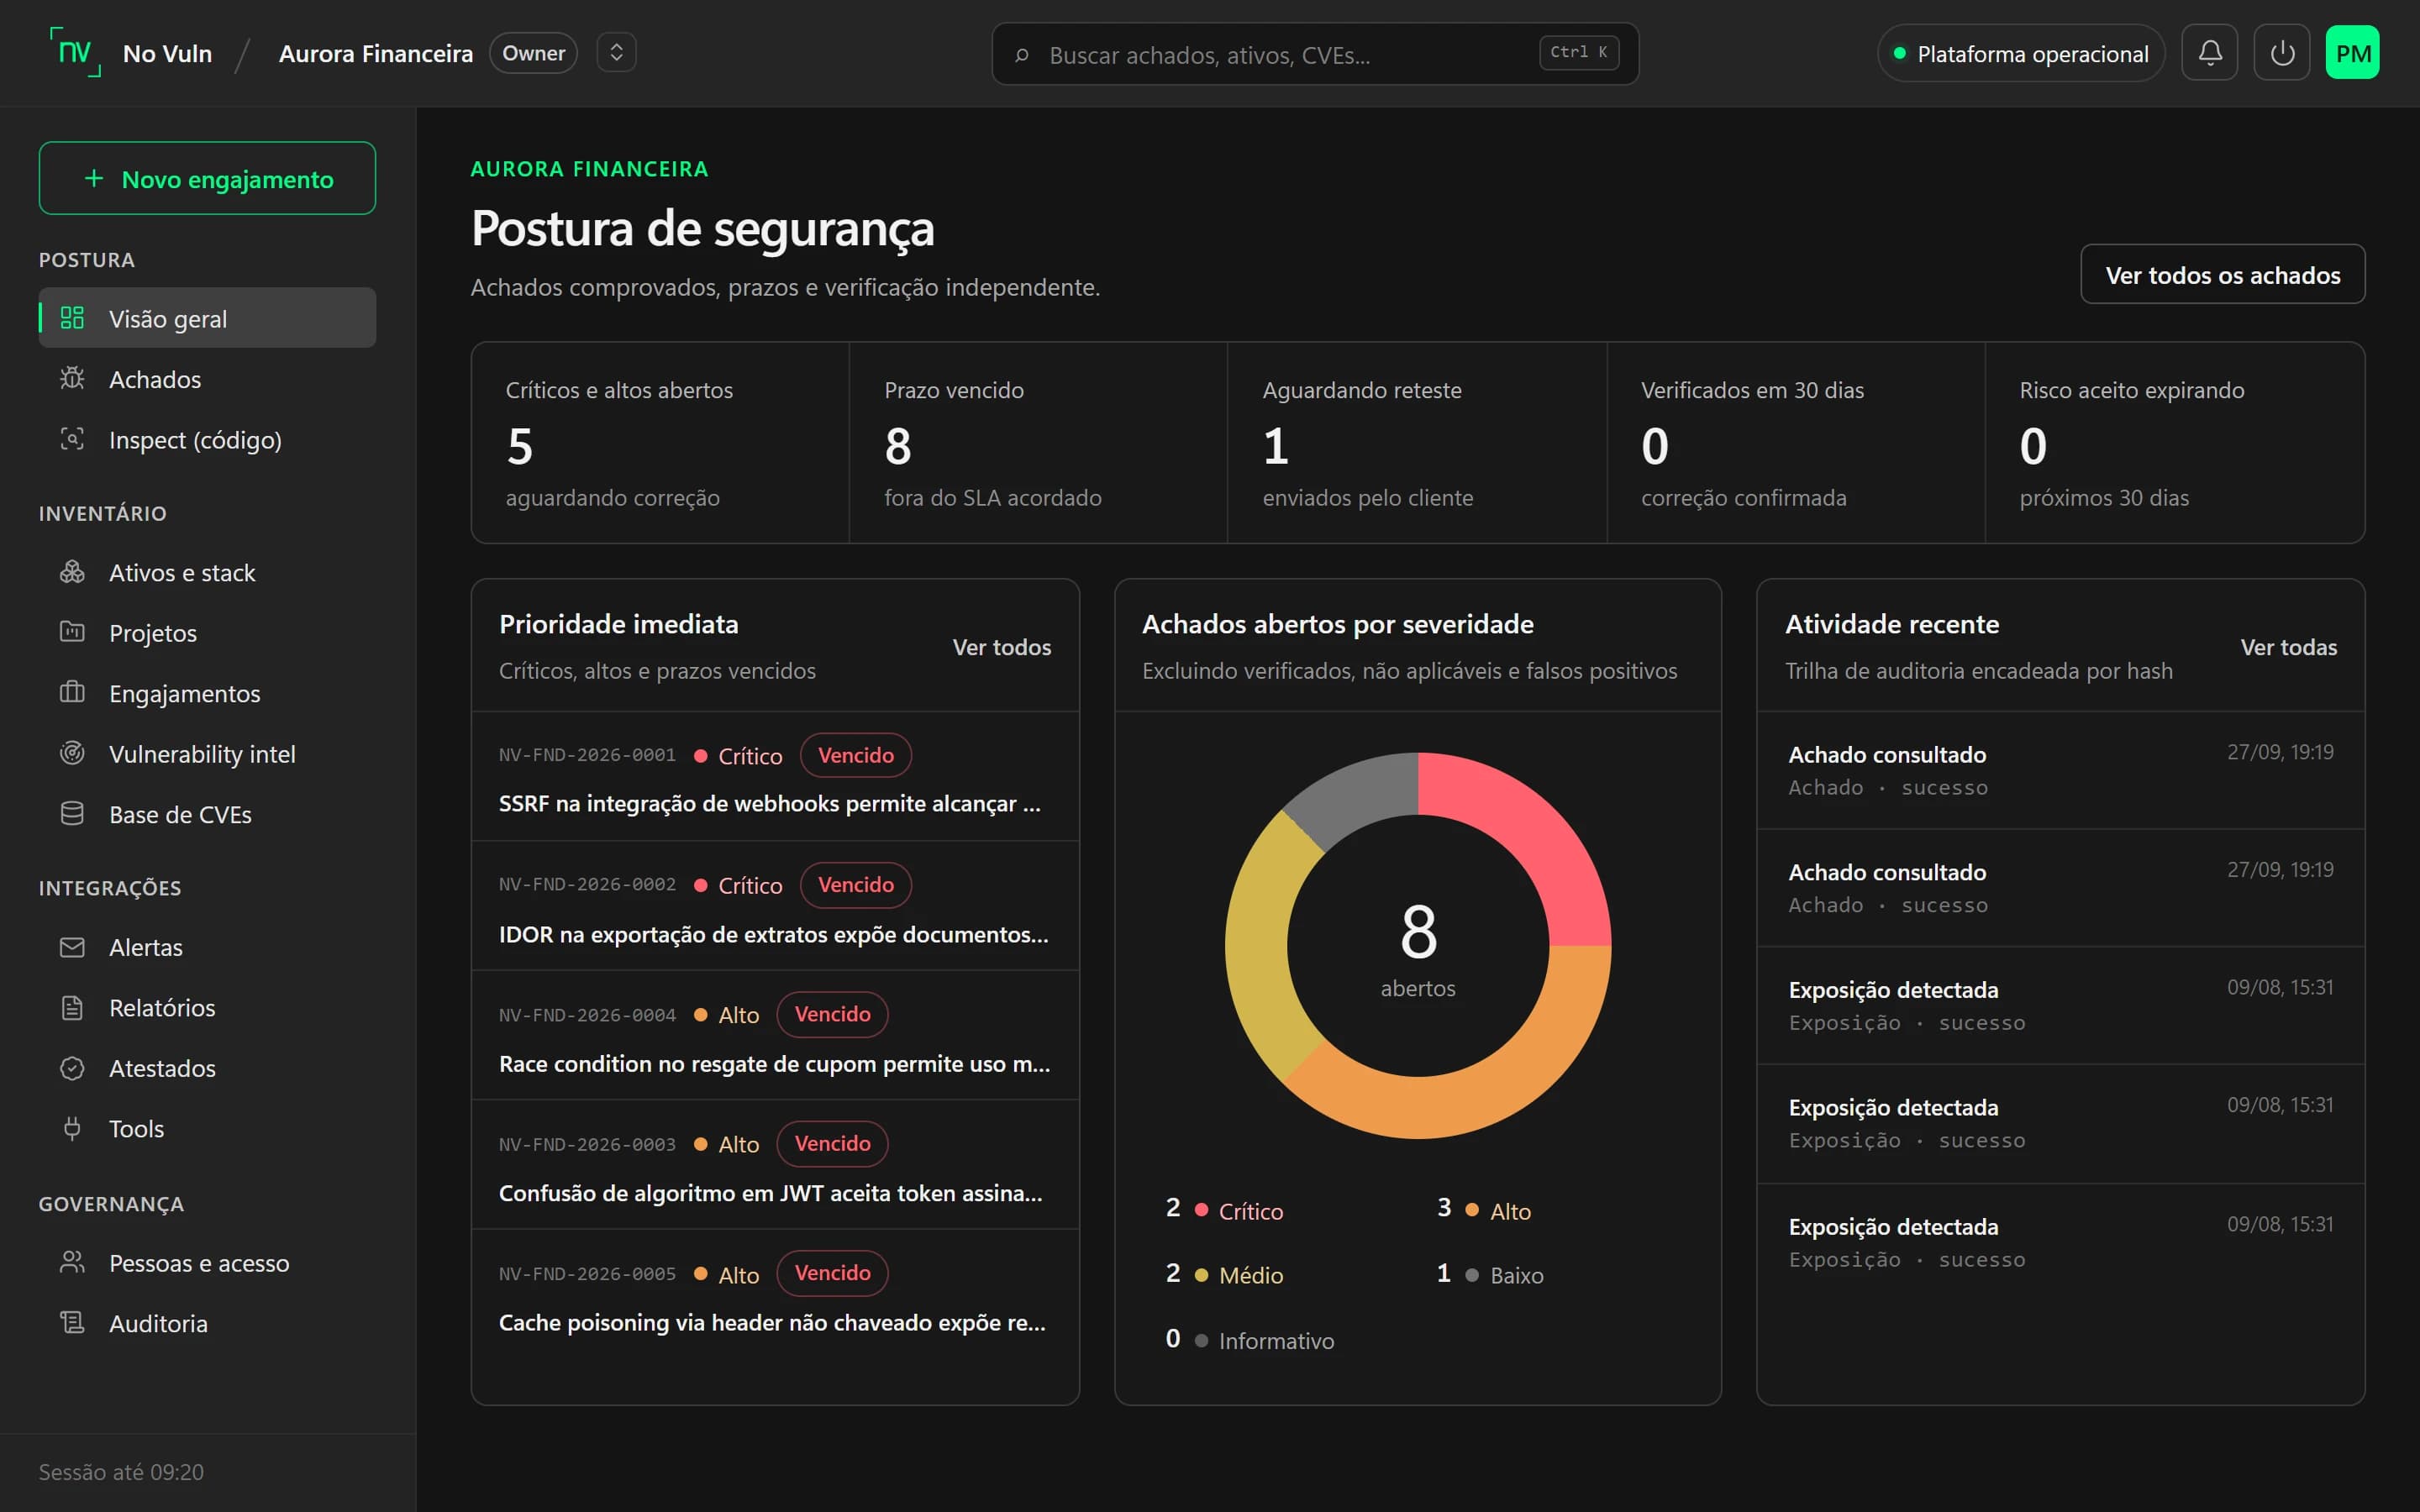
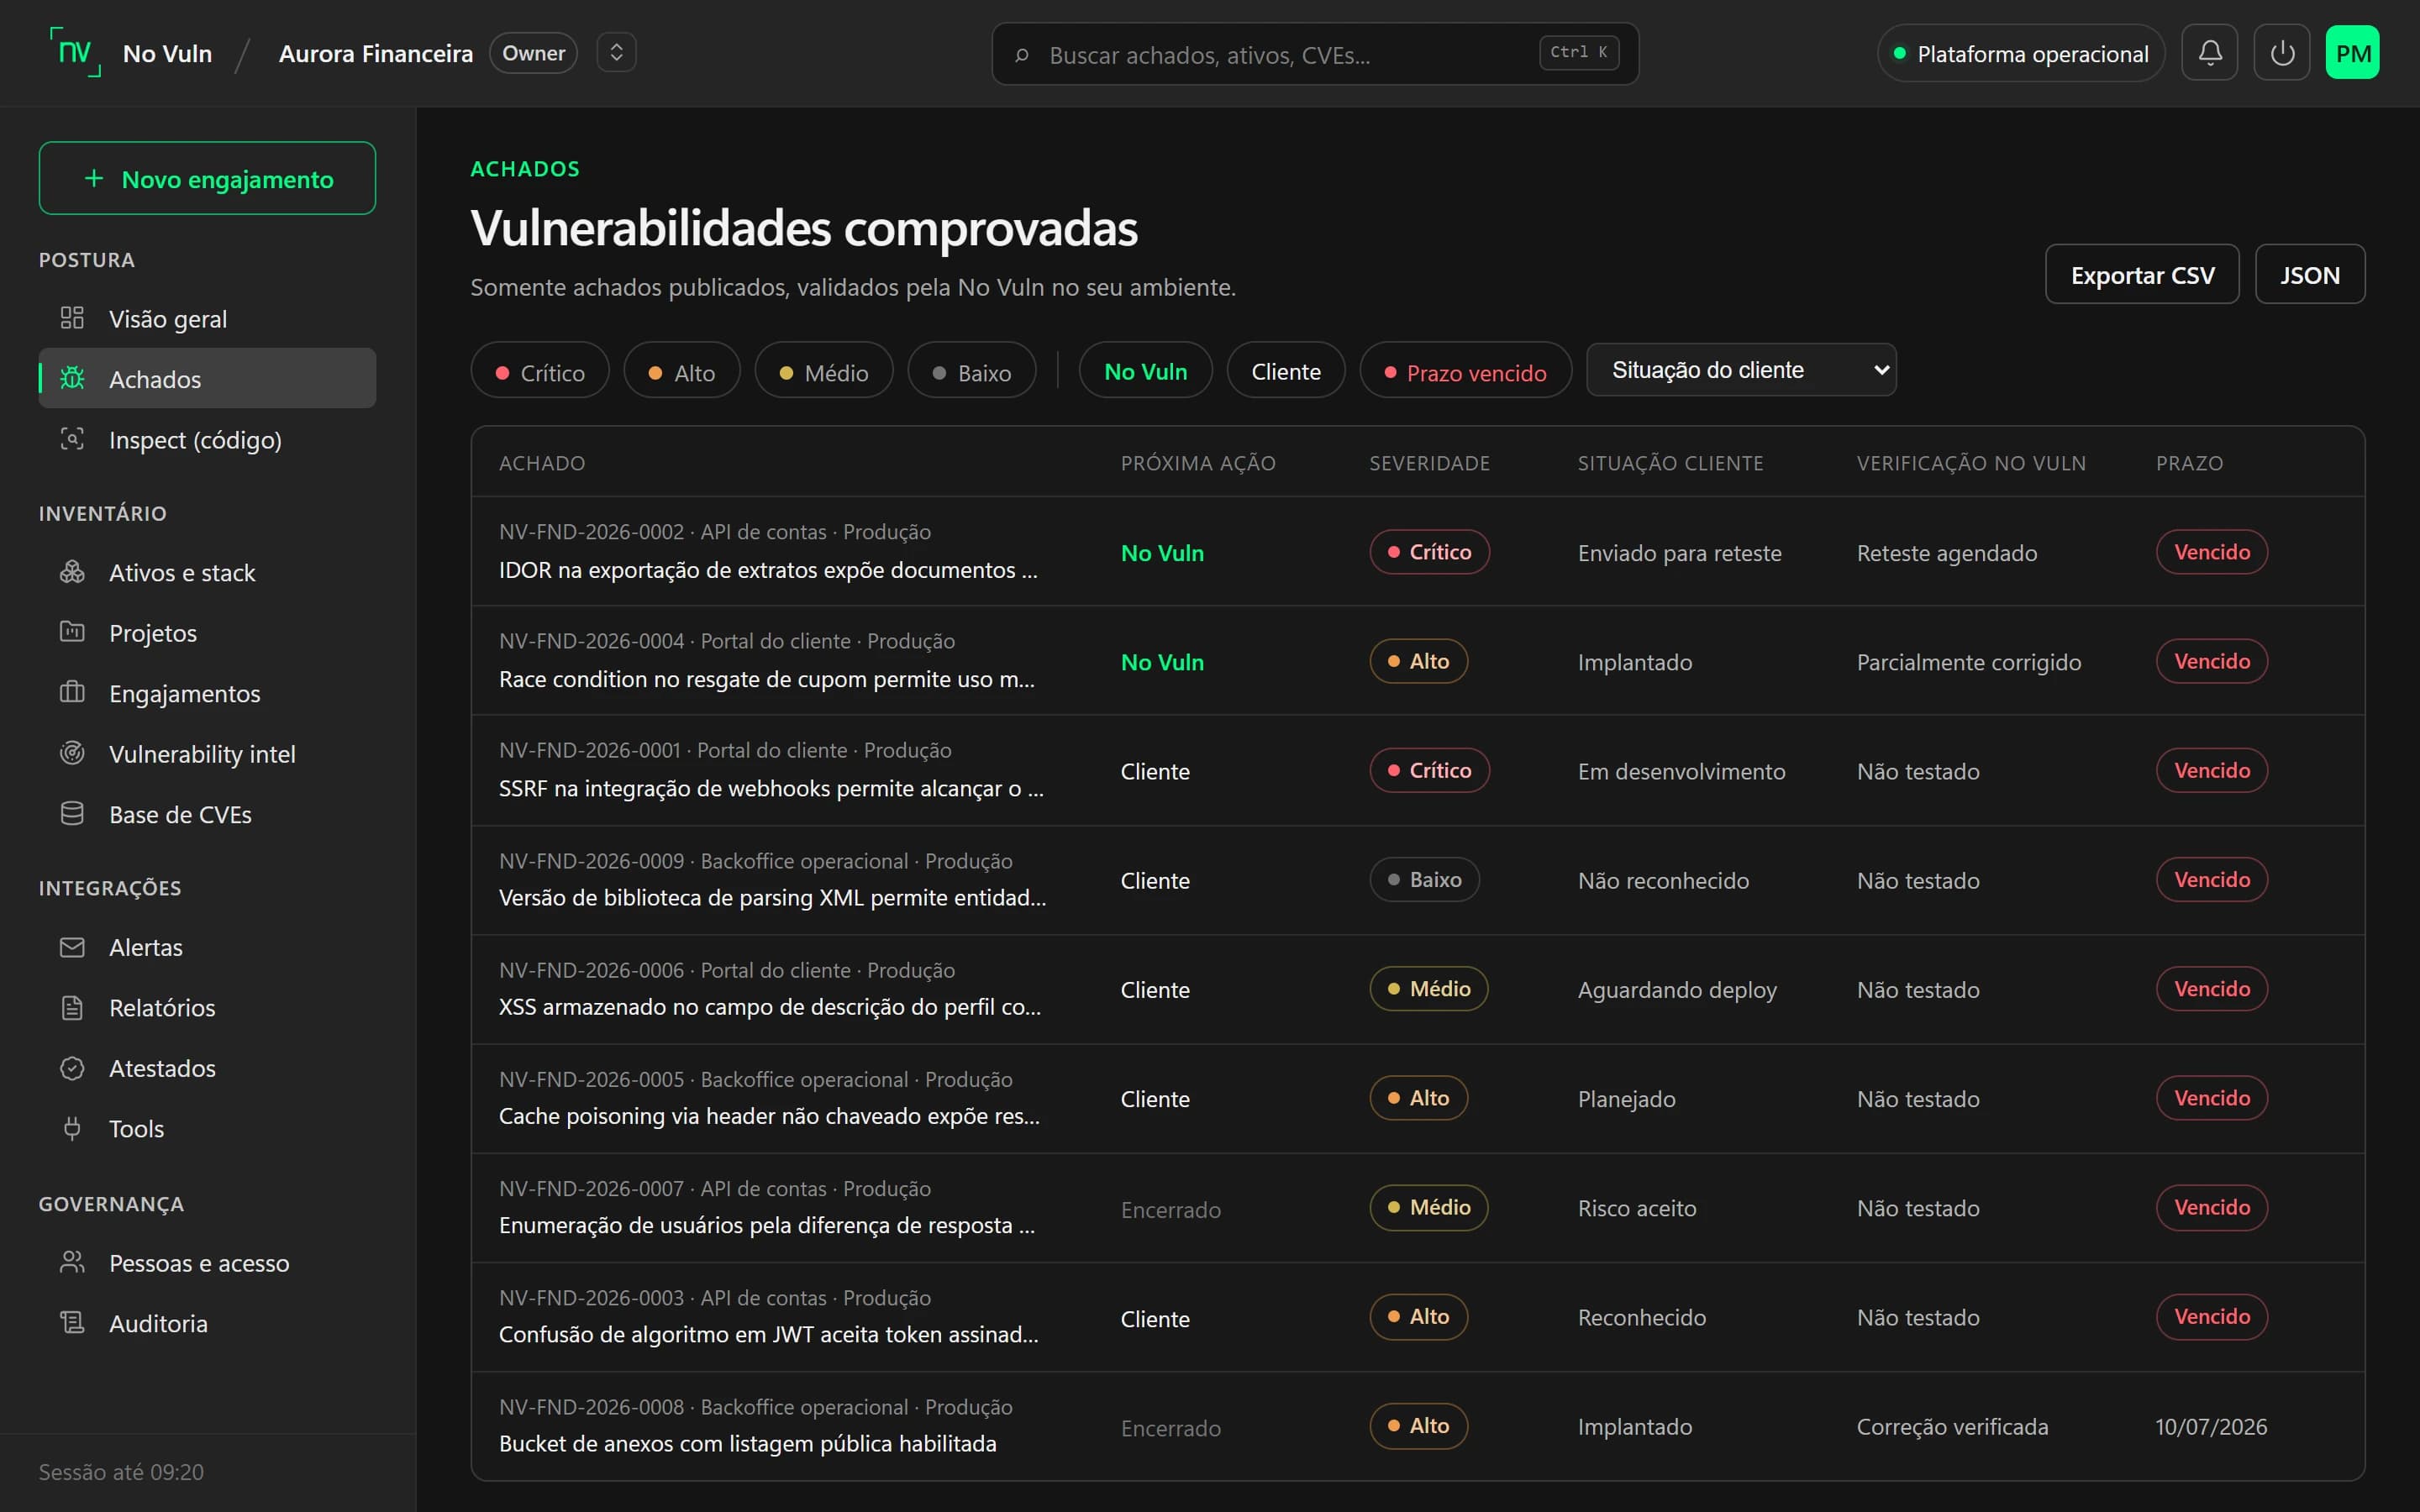
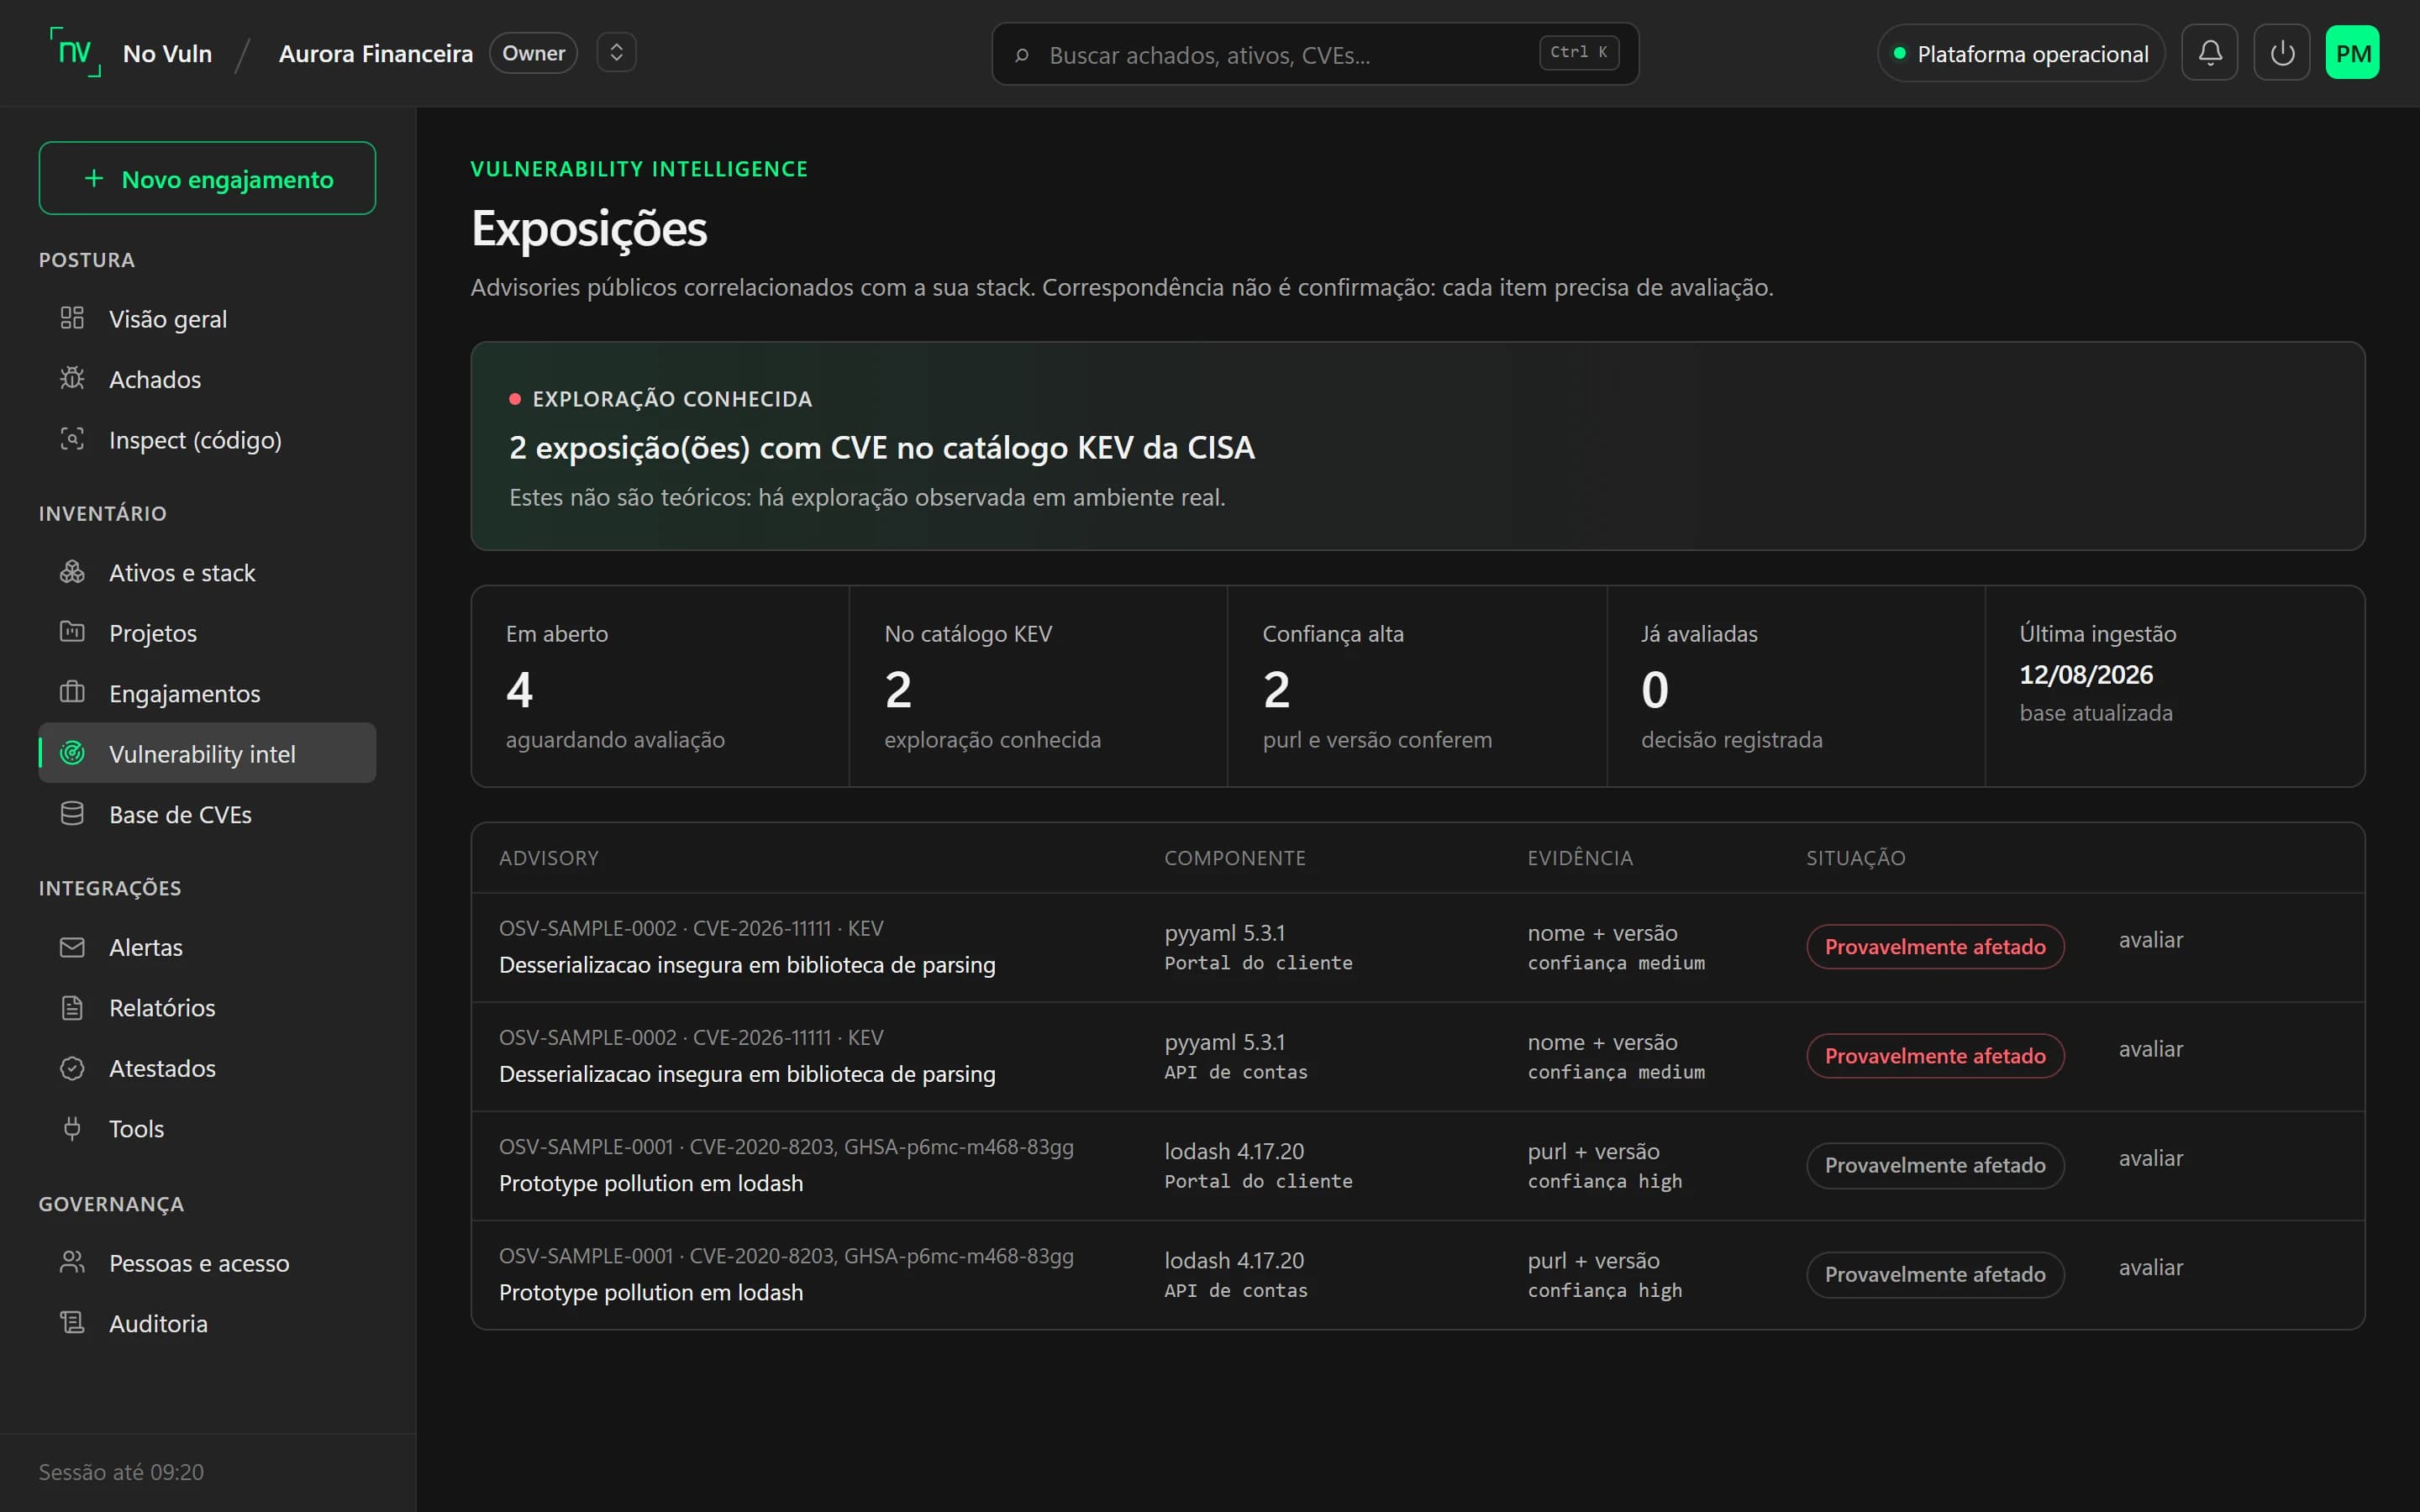
No Vuln Hub — portal del cliente. Datos de demostración.
Plataformas donde No Vuln ya encontró vulnerabilidades
Servicios
Pensamos como atacantes reales para que nunca tengas que reaccionar como víctima.
Pentest
Simulación de ataque controlada y profunda: aplicación web, APIs, autenticación, sesiones, integraciones y lógica de negocio. Tú eliges la modalidad — black box, grey box o white box —, una o combinadas, según el objetivo.
Para lanzamientos, due diligence, cumplimiento normativo y revisiones de seguridad de clientes enterprise.
Auditoría de seguridad del código
Revisión del código fuente sin depender de un entorno en producción: autorización, parsers, máquinas de estado, secretos, dependencias y supply chain. Cada hallazgo indica archivo, línea y la corrección recomendada.
Para evolución de plataforma, cambio de stack, M&A, preparación para SOC 2/ISO 27001 — o antes de que el código llegue a producción.
Pentest continuo y monitoreo
Pentest recurrente alineado con tus sprints y vigilancia continua de la superficie de ataque: nuevos endpoints, dependencias con CVEs priorizados por KEV y EPSS, filtraciones públicas (GitHub, pastebin, dark web). Todo en el No Vuln Hub.
Para SaaS en crecimiento, fintechs y e-commerce de alto volumen.
Cobertura
No importa si es monolito o microservicios, REST o GraphQL, mobile-first o B2B legacy.
Frontend y backend.
OWASP API Top 10.
Donde vive el 40% de los bugs P1.
Confiar en un socio es asumir su riesgo.
App + tráfico + almacenamiento.
AWS, GCP, Azure.
Aplicadas según el objetivo de cada proyecto, con evidencia trazable cuando tu cliente o auditor exige ISO/IEC 27001, SOC 2 o PCI DSS.
Metodología No Vuln
La mayoría de las auditorías ejecutan Nessus, generan un PDF y cobran caro. Nosotros construimos algo diferente.
La Metodología No Vuln es nuestro enfoque propio de adversary emulation: investigadores sénior de seguridad ofensiva al mando de una tecnología propia, integrada con modelos de IA de frontera. En lugar de ejecutar un escáner y generar un PDF que nadie lee, atacamos tu sistema del mismo modo en que investigadores de élite atacan empresas en programas internacionales de bug bounty — buscando supuestos equivocados del desarrollador, no solo inputs sin sanitizar.
La tecnología amplía el alcance, la profundidad y la consistencia. El investigador define el alcance, autoriza cada acción sensible y firma cada hallazgo.
Hablar con un investigador
Herramientas y módulos propios
Tecnología propia con selección por contexto y ejecución controlada — no ejecuciones aisladas de un escáner. Cubre web, API, mobile, cloud, Kubernetes, Active Directory y código fuente.
Subvectores de ataque mapeados
1.017 subvectores distribuidos en 86 vectores — de OAuth, SAML y GraphQL a cache poisoning, race conditions y request smuggling. El OWASP Top 10 enumera 10 categorías.
CVEs con KEV y EPSS
Inteligencia de vulnerabilidades mantenida por No Vuln para priorizar lo que realmente afecta a tu stack — explotado en el mundo real (CISA KEV) y con probabilidad de ataque (EPSS).
hasta 7,4×
más alcance por hora de pentest que una consultora tradicional. Mismo presupuesto, más cobertura — y tu sistema más seguro.
Cómo funciona
Desde la primera llamada hasta la entrega final, cada etapa está a cargo de investigadores y es documentada, reproducible y auditable.
Llamada técnica con tu equipo, NDA y carta de autorización firmados, accesos según la modalidad (black, grey o white box) y ventanas de prueba acordadas.
Reconocimiento pasivo y mapeo de la superficie expuesta — dominios, APIs, integraciones, JS bundles y repositorios públicos —, captura de tráfico (HAR) y de los flujos de autenticación y de negocio junto con tu equipo.
Estudio de las tecnologías, las reglas de negocio y las integraciones para plantear las hipótesis de vulnerabilidad más probables, priorizadas por el impacto en tu negocio.
Los investigadores ejecutan el plan con las herramientas propias de No Vuln. Cada hallazgo se comprueba con una PoC reproducible, sin impacto en producción.
Cada hallazgo pasa por 6 gates de validación antes de la entrega. Informe ejecutivo y técnico, sesión de readout con tu equipo y retest incluido después de la corrección.
Clientes
Algunas de las empresas que ya pusieron a prueba sus sistemas con No Vuln.

Blog
Artículos técnicos sobre vulnerabilidades, OAuth, LGPD y el mercado de pentest. Sin buzzwords.
Guía10 jun 202613 min
Qué es un pentest de caja gris, cómo se hace con credenciales, qué cubre, por qué es la opción por defecto en SaaS y fintech, cuánto cuesta y cuándo no.
Leer artículo
Vulnerabilidad09 jun 202612 min
Pentest a un SaaS B2B brasileño consolidado: 7 fallas pequeñas encadenadas se volvieron una toma total de admin desde cero, sin usuario ni contraseña.
Guía07 jun 202612 min
Qué es un pentest de caja negra, cómo funciona, qué cubre y qué no, cuándo contratarlo para un SaaS o una fintech, cuánto cuesta y cómo combinarlo.
FAQ
Precio, plazos, cumplimiento, confidencialidad y cómo se desarrolla el trabajo — en lenguaje directo.
Ver las 115 preguntasLa única forma confiable es un pentest hecho por especialistas humanos, no solo escáneres automáticos. Los escáneres encuentran bugs obvios — versiones desactualizadas y XSS triviales —, pero las fallas de lógica de negocio, las cadenas de explotación y los supuestos equivocados solo aparecen con análisis manual. Evaluaciones periódicas más el monitoreo continuo de la superficie de ataque te dan la visión real del riesgo.
SOC 2, ISO 27001 y PCI DSS exigen pentest de forma explícita. Las leyes de protección de datos — como la LGPD de Brasil, la LFPDPPP de México o la Ley 1581 de Colombia — exigen medidas técnicas de seguridad adecuadas, y un pentest documentado es una de las pocas formas concretas de demostrarlas ante un regulador o en la auditoría de un cliente enterprise.
Depende del alcance. El pentest se contrata en paquetes de horas: No Vuln Sprint (25h, US$ 3.750 a US$ 6.250) para aplicaciones pequeñas, MVPs y SaaS en validación; No Vuln Deep Dive (50h, US$ 7.500 a US$ 12.500) para sistemas en producción con una base activa de clientes; y No Vuln Full Scope (100h+, desde US$ 15.000) para pentests enterprise con white box completo, mobile y cloud. La tarifa por hora va de US$ 150 a US$ 250 por hora según el stack, la modalidad y el plazo. El PTaaS (continuo) es a consultar. Cada caso recibe una propuesta a medida una vez definido el alcance.
El pentest es una simulación de ataque con un objetivo claro: entrar. Descubres exactamente lo que un atacante real haría hoy con tu sistema. La auditoría es una revisión estructurada, con acceso al código y a la infraestructura, que evalúa el diseño, los controles ausentes y la deuda técnica de seguridad. El pentest muestra lo que se rompe ahora; la auditoría, lo que se va a romper después. Se complementan.
No. Trabajamos con explotación controlada, siempre alineada al alcance. Las pruebas destructivas solo se hacen en un ambiente de pruebas (staging) o en una ventana de mantenimiento acordada. En producción, validamos cada bug con una PoC mínima — sin payloads que causen indisponibilidad.
No. Todo el trabajo se hace con tu aplicación funcionando con normalidad. En casos raros (pruebas de DoS específicas, race conditions de alto volumen), acordamos una ventana nocturna o un ambiente espejo.
Sí. Un pentest contratado por escrito, con alcance definido y NDA, es una práctica regulada y exigida por estándares como ISO 27001, SOC 2 y PCI DSS, y por leyes como la LGPD de Brasil (medidas de seguridad razonables).
De 1 a 8 semanas, según el paquete y la complejidad del alcance. El Sprint (25h) cabe en una ventana de hasta 21 días hábiles; el Full Scope (100h+) puede llegar a 8 semanas para una cobertura full-stack.
Sí, en etapas específicas — como el mapeo de la superficie de ataque y la organización de bases de código grandes — nuestra tecnología propia trabaja junto con modelos de IA de frontera. Un investigador valida cada hipótesis antes de que se convierta en un hallazgo. La IA acelera. Las personas deciden.
Los escáneres encuentran bugs obvios — versiones desactualizadas, configuraciones incorrectas, XSS triviales. Nuestro trabajo empieza donde termina el escáner: lógica de negocio, cadenas de explotación, supuestos equivocados. Esos bugs no aparecen en ningún escáner.
Recibes un informe que certifica el alcance probado, la metodología aplicada y las clases verificadas — un entregable de cumplimiento válido. En la práctica, casi ninguna aplicación web en producción sale de una evaluación nuestra sin al menos un hallazgo crítico o alto.
Corriges, abres un ticket con nosotros y validamos la corrección dentro del plazo definido en la propuesta (60 días en el Sprint). En el PTaaS, el retest es parte del ciclo continuo. Sin costo extra.
Sí. Trabajamos de forma remota con empresas fuera de Brasil. La propuesta, el contrato y el NDA se emiten en el idioma del cliente, el informe se entrega en el idioma de quien lo solicita y hablas directamente con el investigador. Estamos en Brasil (UTC−3), con buen solapamiento de horario con el resto de América.
Los clientes internacionales reciben factura en USD, por Wise o transferencia internacional: 50% al inicio y 50% en la entrega. El PTaaS se cobra de forma recurrente.
Siempre. Enviamos nuestro NDA estándar antes de la primera llamada técnica — y aceptamos el tuyo si lo prefieres.
Contacto
Cuéntanos qué necesitas probar. Nuestro equipo responde en un plazo de 1 día hábil (hora de Brasilia, UTC−3) con una evaluación inicial del alcance.
Atención directa
Habla ahora con nuestro equipo por WhatsApp. Respuesta en minutos en horario comercial (UTC−3) — sin formularios, sin esperas.