Ataque à Binance: o maior roubo cripto da história começou num notebook (2026)
A Binance sofreu o maior roubo cripto da história (~US$ 6,3 bi) em 29/10/2026. O que aconteceu, como começou num notebook e o que isso ensina.

Pesquisador de segurança e fundador da No Vuln
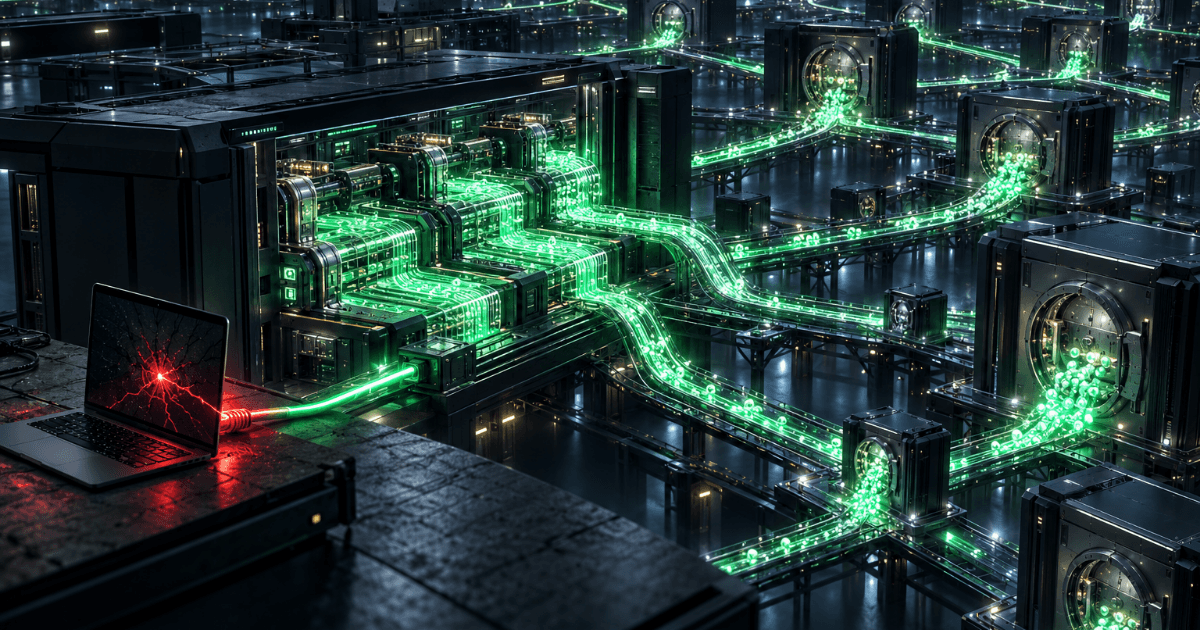
Na quinta-feira, 29 de outubro de 2026, a Binance — a maior corretora de criptomoedas do mundo — sofreu o que já está sendo chamado de maior roubo de ativos digitais da história. A própria empresa estima o impacto em cerca de US$ 6,3 bilhões. O detalhe que mais interessa para quem trabalha com segurança não é o tamanho: é como começou. Segundo a Binance, não quebraram a criptografia nem vazaram chaves — a porta de entrada foi o notebook de um funcionário. Este post explica o que aconteceu, como o ataque funcionou, o que está sendo recuperado, quem seria o responsável e qual é a lição — inclusive para empresas que não têm nada a ver com cripto.
O que aconteceu
Em questão de horas — e, segundo os relatos, com o grosso saindo em poucos minutos — um atacante drenou as hot wallets (as carteiras “quentes”, conectadas à internet para operar saques) da Binance em 11 blockchains diferentes. A empresa de análise on-chain Elliptic estima o total em US$ 6,43 bilhões; a Binance, em torno de US$ 6,3 bi. As cifras ainda estão sendo revisadas conforme a investigação avança, mas a ordem de grandeza já é inédita: para efeito de comparação, o roubo da Bybit em 2025 — até ontem o maior da história — foi de US$ 1,46 bi, mais de quatro vezes menor.
Pela reconstrução da Elliptic, o estrago se espalhou por vários ativos: cerca de US$ 3,8 bi em Ethereum (espalhados por 186 tokens diferentes), 18.270 bitcoins (cerca de US$ 1,48 bi) e centenas de milhões em stablecoins (USDT e USDC). Não foi um alvo específico: foi uma varredura das reservas operacionais da corretora, no maior volume possível, no menor tempo possível.
Como o ataque aconteceu
A Binance publicou que a investigação inicial “sugere que o incidente pode envolver o notebook de um engenheiro de DevOps comprometido”, o que “permitiu a um atacante obter acesso a um container de serviço e submeter transações de saque não autorizadas”. E foi explícita num ponto crucial: “não encontramos evidência de vazamento de chave privada de carteira”. Depois, num segundo comunicado, falou em “pontos adicionais de invasão” e num “ataque complexo”, sem detalhar.
E é justamente aí que mora a parte interessante. Se nenhuma chave vazou, como o dinheiro saiu? A análise on-chain da Elliptic dá a resposta: o atacante fez os próprios sistemas da Binance assinarem as transações maliciosas. Num dos casos, uma única transação no Ethereum carregou 50 autorizações validamente assinadas usando o EIP-7702 — um recurso recente do Ethereum que permite a uma carteira delegar temporariamente o controle a um contrato. Só que o contrato para o qual o controle foi delegado era um “sweeper”: um contrato feito para varrer e esvaziar a carteira. Com o acesso interno, o atacante não precisou da chave — precisou que o sistema que usa a chave assinasse o que ele queria.
Por que “nenhuma chave vazou” não é um alívio
É comum ler “as chaves estão seguras” e respirar aliviado. Neste caso, é o contrário: a frase descreve exatamente o problema. Proteger a chave num cofre (HSM, carteira fria, multisig) resolve o roubo da chave — mas não impede que alguém com acesso ao sistema que usa a chave mande esse sistema assinar uma transferência. O controle de verdade não estava na posse da chave; estava em quem conseguia pedir uma assinatura. E esse é um padrão que já vimos: no roubo da Bybit, em 2025, a mecânica foi a mesma — a máquina de um desenvolvedor (de um fornecedor) foi comprometida e uma transação legítima foi manipulada antes de ser assinada.
A resposta: o que foi congelado (e o que não dá para congelar)
A Binance suspendeu temporariamente saques e depósitos enquanto roda verificações de segurança, congela fundos e trabalha com as autoridades. Com a ajuda de parceiros de blockchain, cerca de US$ 3 bilhões foram congelados on-chain (a Elliptic verificou US$ 2,84 bi, ~44% do total). A maior parte do que deu para travar são stablecoins: a Circle (USDC) congelou mais de US$ 800 milhões e a Tether (USDT) mais de US$ 1,5 bi. Isso é possível porque stablecoins têm um emissor central capaz de bloquear endereços.
O problema é o resto. Cerca de US$ 3,28 bilhões em ativos não-congeláveis — Bitcoin, XRP, Ethereum nativo, entre outros — seguem sob controle do atacante, espalhados por dezenas de endereços. Esses ativos não têm um “botão de congelar”: são descentralizados por natureza, e ninguém pode revertê-los. Sobre os clientes, a Binance diz que “os fundos dos usuários estão completamente seguros”, e o fundador Changpeng Zhao (que não gere mais a empresa) disse esperar, como acionista, que os fundos sejam totalmente cobertos — uma expectativa dele, não um compromisso formal já detalhado pela companhia.
Quem foi?
Aqui é preciso cautela. A Elliptic avalia como provável que o ataque tenha sido conduzido por atores ligados à Coreia do Norte — o perfil de quem transforma roubo cripto em financiamento de Estado. Os indícios: parte dos fundos chegou ao mesmo endereço associado a um exploit anterior suspeito de ligação com a Coreia do Norte (a pista inicial é do investigador ZachXBT), e o método lembra roubos anteriores atribuídos ao país, como o da Bybit. Mas convém separar o que é fato do que é suspeita: nenhum governo ou autoridade confirmou a autoria, e a Binance não nomeou ninguém. Há até sinais atípicos (a conversão lenta das stablecoins não é o padrão usual desses grupos). Ou seja: a hipótese é forte, mas segue hipótese.
O que isso ensina — mesmo se você não é uma exchange
É tentador ler isso como “problema de cripto” e seguir a vida. Seria um erro. Tire a palavra “blockchain” e sobra uma história que poderia acontecer em qualquer empresa que move dinheiro ou dados por software:
- Endpoint de desenvolvedor é superfície de produção. O notebook de quem tem acesso a sistemas críticos vale tanto quanto um servidor de produção. Precisa de EDR, disco cifrado, menor privilégio, e separação entre a máquina do dia a dia e o acesso ao que é sensível. A Bybit caiu assim; a Binance, aparentemente, também.
- Automação que move valor é conta privilegiada. Um pipeline, um container de serviço ou um robô que pode assinar transações (ou aprovar pagamentos, ou exportar banco de dados) merece os mesmos controles de um administrador: menor privilégio, aprovação de mais de uma pessoa para operações de alto impacto, e limites que um comprometimento isolado não consiga estourar.
- Proteja a operação, não só o segredo. Guardar a chave num cofre não basta se o sistema que a usa pode ser induzido a assinar o que o atacante quiser. Vale ter allowlists de destino, limites por janela de tempo e verificação independente do que está sendo assinado — para que “a chave está segura” signifique de fato que o dinheiro está.
- Raio de explosão e segmentação. Um único notebook não deveria conseguir alcançar um sistema capaz de drenar as reservas em 11 blockchains. Segmentar acessos e isolar o que é crítico é o que transforma um incidente em um susto, em vez de uma manchete.
- Sua janela de resposta é curta. Bilhões saíram em minutos. Detecção e contenção precisam ser quase em tempo real — e, como se viu, boa parte da recuperação dependeu de terceiros (emissores de stablecoin) agindo rápido, não de reverter o irreversível.
O recado final é o de sempre, só que com um zero a mais na conta: ataques grandes raramente nascem de uma técnica mágica. Nascem de um ponto de entrada comum — um endpoint, uma credencial, uma automação com poder demais — que ninguém tratou como crítico. Testar a sua superfície do jeito que um adversário real testaria, incluindo os caminhos que saem de um laptop até o que move valor, é o que revela esses atalhos antes que alguém os use.
Se você quer entender onde a sua empresa tem esse tipo de exposição, fale com um pesquisador. E, de forma mais ampla, um pentest periódico encontra os caminhos entre “um acesso comprometido” e “dinheiro saindo” — antes que vire o maior roubo de alguma história.
Fontes: comunicado da Binance (via AP/PBS), Elliptic, TechCrunch e TRM Labs. Os valores são estimativas e podem ser revisados conforme a investigação avança; a atribuição à Coreia do Norte é uma avaliação de empresas de análise, não uma confirmação oficial.
Próximo passo
Quer aplicar isso ao seu sistema?
A No Vuln faz pentest profundo com a mesma metodologia descrita neste artigo. Solicite uma proposta — NDA bilateral em 24h, escopo definido em call técnica.